Рекомендуем
Ключевые слова:
Безопасность Безопасность социотехнических системИнформационно-психологическая безопасностьИнформационно-психологические операцииПраво

Книга
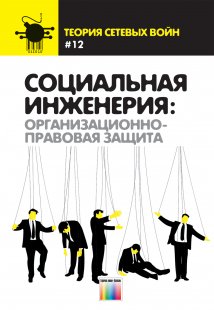
Социальная инженерия: организационно-правовая защита
Серия «Теория сетевых войн»; Вып. 12
180 стр.
Формат 60х90/16 (145x215 мм)
Исполнение: в твердом переплете
ISBN 978-5-9912-1233-5
ББК ББК 16.84+88.5
УДК УДК [316.4/316.6+004.732.056]:34
Аннотация
Социальная инженерия рассмотрена в контексте её деструктивного информационно-психологического воздействия на человека в современном киберпространстве. Предложены аналитические риск-модели в динамике развития различных видов подобных атак. Систематизированы группы мер управления рисками успешности деструктивной социальной инженерии.
Для студентов, аспирантов, преподавателей и специалистов и научных работников в сфере обеспечения информационной безопасности.
Социальная инженерия рассмотрена в контексте её деструктивного информационно-психологического воздействия на человека в современном киберпространстве. Предложены аналитические риск-модели в динамике развития различных видов подобных атак. Систематизированы группы мер управления рисками успешности деструктивной социальной инженерии.
Для студентов, аспирантов, преподавателей и специалистов и научных работников в сфере обеспечения информационной безопасности.
Оглавление
Введение
1. Классификация и риск-анализ разновидностей атак деструктивной социальной инженерии
1.1. Методика классификации атак по материалам IC3
1.2. Сравнительный анализ многообразия атак по их частоте и наносимому ущербу
2. Атаки категории «Фишинг и спуфинг»
2.1. Временная динамика развития атак категории «Фишинги спуфинг»
2.2. Сценарии реализации атак категории «Фишинг и спуфинг»
2.3. Особенности политики обеспечения безопасности при защите от атак категории «Фишинг и спуфинг»
3. Атаки категории «Компрометация деловой переписки»
3.1. Временная динамика развития атак категории «Компрометация деловой переписки»
3.2. Сценарии реализации атак категории «Компрометация деловой переписки»
3.3. Особенности политики обеспечения безопасности при защите от атак категории «Компрометация деловой переписки»
4. Атаки категории «Мошенничество под видом технической поддержки»
4.1. Временная динамика развития атак категории «Мошенничество под видом технической поддержки»
4.2. Сценарии реализации атак категории «Мошенничество под видом технической поддержки»
4.3. Особенности политики обеспечения безопасности при защите от атак категории «Мошенничество под видом технической поддержки»
5. Атаки категории «Инвестиционное мошенничество»
5.1. Временная динамика развития атак категории «Инвестиционное мошенничество»
5.2. Сценарии реализации атак категории «Инвестиционное мошенничество»
5.3. Особенности политики обеспечения безопасности при защите от атак категории «Инвестиционное мошенничество»
6. Атаки категории «Имитация государственных органов»
6.1. Временная динамика развития атак категории «Имитация государственных органов»
6.2. Сценарии реализации атак категории «Имитация государственных органов»
6.3. Особенности политики обеспечения безопасности при защите от атак категории «Имитация государственных органов»
7. Атаки категории «Мошенничество при трудоустройстве»
7.1. Временная динамика развития атак категории «Мошенничество при трудоустройстве»
7.2. Сценарии реализации атак категории «Мошенничество при трудоустройстве»
7.3. Особенности политики обеспечения безопасности при защите от атак категории «Мошенничество при трудоустройстве»
8. Атаки категории «Мошенничество с доверительными отношениями»
8.1. Временная динамика развития атак категории «Мошенничество с доверительными отношениями»
8.2. Сценарии реализации атак категории «Мошенничество с доверительными отношениями»
8.3. Особенности политики обеспечения безопасности при защите от атак категории «Мошенничество с доверительными отношениями»
9. Атаки категории «Мошенничество в сфере недвижимости»
9.1. Временная динамика развития атак категории «Мошенничество в сфере недвижимости»
9.2. Сценарии реализации атак категории «Мошенничество в сфере недвижимости»
9.3. Особенности политики обеспечения безопасности при защите от атак категории «Мошенничество в сфере недвижимости»
10.Атаки категории «мошенничество с кредитными картами/чеками»
10.1. Временная динамика развития атак категории «Мошенничество с кредитными картами/чеками»
10.2. Сценарии реализации атак категории «Мошенничество с кредитными картами/чеками»
10.3. Особенности политики обеспечения безопасности при защите от атак категории «Мошенничество с кредитными картами/чеками»
11. Атаки категории «Мошенничество связанное с «Неоплатой/непоставкой»
11.1. Временная динамика развития атак категории «Неоплата/непоставка»
11.2. Сценарии реализации атак категории «Неоплата/непоставка»
11.3. Особенности политики обеспечения безопасности при защите от атак категории «Неоплата/непоставка»
12.Атаки категории «Мошенничество, связанное с переплатой денежных средств»
12.1. Временная динамика развития атак категории «Переплата»
12.2. Сценарии реализации атак категории «Переплата»
12.3. Особенности политики обеспечения безопасности при защите от атак категории «Переплата»
13. Атаки категории «Мошенничество, связанное с «авансовыми платежами/предоплатой» и «Лотереями/розыгрышами/наследством»
13.1. Временная динамика развития атак категории «Авансовые платежи/предоплата» и «Лотереи/розыгрыши/наследство»
13.2. Сценарии реализации атак категории «Авансовые платежи/предоплата» и «Лотереи/розыгрыши/наследство»
13.3. Особенности политики обеспечения безопасности при защите от атак категории «Авансовые платежи/предоплата» и «Лотереи/розыгрыши/наследство»
14. Атаки категории «Мошенничество, связанное с вымогательством»
14.1. Временная динамика развития атак категории «Вымогательство»
14.2. Сценарии реализации атак категории «Вымогательство»
14.3. Особенности политики обеспечения безопасности при защите от атак категории «Вымогательство»
Заключение
Литература
